









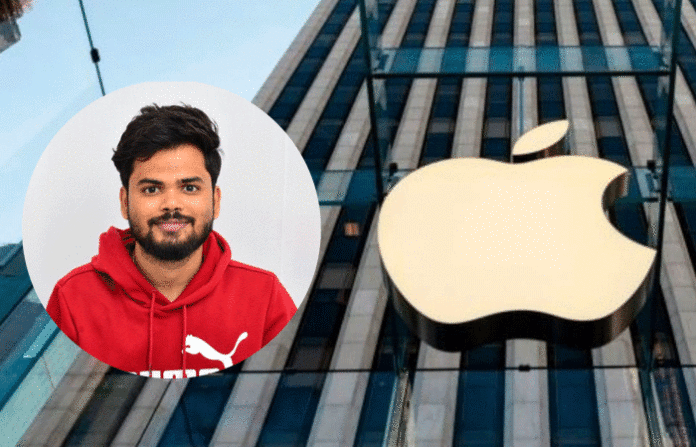
Bug Bounty प्रोग्रामचे नाव तुम्ही ऐकले असेल. या प्रोग्राम अंतर्गत अनेक बड्या टेक कंपन्या आपल्या प्रोडक्डमधील चुका सांगणाऱ्यांना लाखोंचे बक्षिस देतात. अशीच एक चूक पुण्यातील आशिष ढोणे (Ashish Dhone) नावाच्या तरुणाने शोधली. या बदल्यात तरुणाला अॅपल कंपनीने तब्बल 7000 डॉलरचे (जवळपास 5 लाख 58 हजार 890 रुपये) बक्षिस दिले आहे. Blind XSS हा बग शोधल्यामुळे अॅपल कंपनीने आशिषला हे बक्षिस दिले आहे.
आशिषने याआधी Apple Teacher Learning Center पोर्टल हॅक करून दाखवले होते. यानंतर अॅपलने या पोर्टलमध्ये सुधारणा केल्या. परंतु त्यानंतरही आशिषने ते हॅक करून दाखवले. या पोर्ललमध्ये नक्की कुठे चूक होती हे आशिषने हेरले होते आणि याची माहिती त्याने कंपनीला दिली. त्यानंतर त्याला कंपनीने बक्षिस दिले.
आशिषने लिंकडीनवर याबाबत माहिती दिली आहे. त्याच्या प्रोफाईलनुसार वर्ल्ड गुगल हॅकर्सच्या टॉप 120 मध्ये त्याचा समावेश होते. 2021 मध्ये त्याला बेस्ट बग हंटर हा पुरस्कारही मिळाला होता. लिंकडीन प्रोफाईलसोबत त्याने अॅपल कंपनीच्या मेलचे स्क्रीन शॉटही शेअर केले आहेत. यात बग रिपोर्ट केल्याने मिळालेल्या बक्षिसाचाही उल्लेख आहे.

अॅपलने पाठवलेल्या मेलमध्ये म्हटले की, तुम्ही पाठवलेला रिपोर्ट Apple Security Bounty साठी क्वालिफाय झाला आहे. त्या बदल्यात तुम्हाला अॅपलकडून 7 हजार डॉलरचे बक्षिस मिलत आहे.
दरम्यान, Bug Bounty प्रोग्रामद्वारे एखाद्याला पैसे मिळण्याची ही काही पहिलीच वेळ नाही. नुकतेच मेटा (Meta) ने व्हॉट्सअप (WhatsApp) मधील एक बग शोधल्यामुळे जयपूर येथील मोनिका अग्रवाल हिला बक्षिस दिले होते. कंपनीने तिला 1500 डॉलरचे (जवळपास 1.5 लाख रुपये) बक्षिस दिले होते.